Domain guterat.de kaufen?
Wir ziehen mit dem Projekt
guterat.de um.
Sind Sie am Kauf der Domain
guterat.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain guterat.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
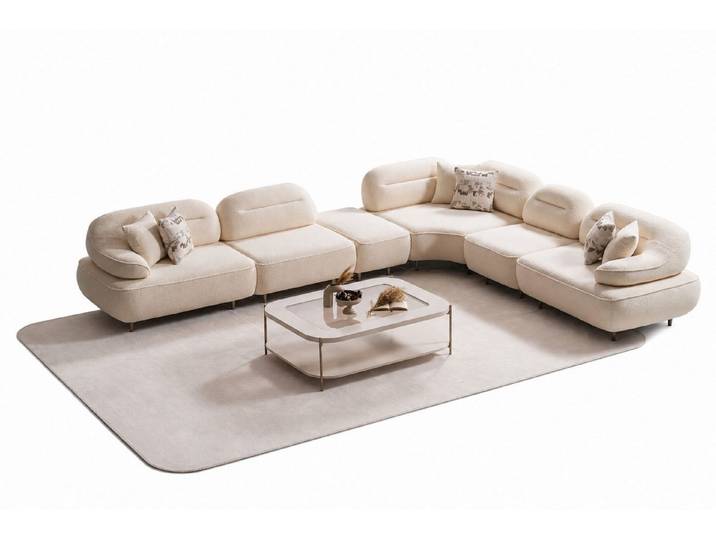
JVmoebel Polstergarnitur Set Komfort in jeder Linie Einfachheit und FunktionalitätJVmoebel Polstergarnitur Set Komfort in jeder Linie Einfachheit und Funktionalität. Produktdetails Markeninformationen: JV Möbel – Seit Jahrzehnten ein Synonym für Qualität und Stil. Seit über zwei Jahrzehnten steht JV Möbel für erstklassige Möbel, die Design, Funktionalität und Langlebigkeit auf höchstem Niveau vereinen. Mit unserer langjährigen Erfahrung und einem tiefen Verständnis für die Wünsche unserer Kunden haben wir uns als vertrauenswürdiger Partner für individuelle Wohnraumlösungen etabliert. Unsere breite Produktpalette, die von handgefertigten Ledersofas über klassische Chesterfield-Möbel bis hin zu modernen Wohnmöbeln reicht, erfüllt die vielfältigen Einrichtungswünsche unserer Kunden: Maßangaben Breite: 310 cm, Tiefe: 380 cm, Höhe: 84 cm, Belastbarkeit pro Sitzplatz: 140 kg, Material Bezug: Holz/Textil, Materialhinweis: - jvmoebel® erfüllt alle relevanten CE-Normen und gewährleistet, dass unsere Möbel höchste Sicherheits- und Qualitätsstandards einhalten. Unsere Produkte entsprechen der Produktsicherheitsrichtlinie (2001/95/EG) sowie den spezifischen Sicherheitsanforderungen der EN 12520:2015, EN 1022:2005 und EN 14749:2016. Zudem werden alle Materialien gemäß der REACH-Verordnung und RoHS-Richtlinien auf Schadstoffe geprüft. Unsere Möbel bieten nicht nur hohe Qualität, sondern auch eine umweltfreundliche Produktion, die durch ISO 9001 und ISO 14001 unterstützt wird. Alle Möbel entsprechen auch den ergonomischen und stabilitätsrelevanten Anforderungen der EN 1335 und erfüllen gegebenenfalls die Brandschutzanforderungen der B1-Klasse., Farbe Farbe: Beige, Farbhinweise: Bitte beachten Sie, dass die Farben auf Ihrem Monitor von den Originalfarbtönen abweichen können, Ausstattung & Funktionen Art Polsterung: Wellenunterfederung: Polyätherschaum-Polsterung, Lieferung & Montage Lieferzustand: teilmontiert, Hinweise Pflegehinweise: keine aggressiven Reinigungsmittel verwenden, Aufbauhinweise: Teilmontiert, Wissenswertes: Kann mit feuchtem Tuch gereinigt werden: Hinweis Maßangaben: Alle Angaben sind ca.-Maße: Farbe:beige Material:Bezug Holz/Textil5599,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Krisenfall Ransomware, Fachbücher von Arthur Naefe, Florian Oelmaier, Uwe KnebelsbergerAnhand von mehr als 50 bearbeiteten Angriffen auf deutsche Firmen erörtern die Autoren das technische Vorgehen von Ransomwaregruppen, die richtige Reaktion im Krisenfall und die Möglichkeiten zur Prävention. Illustriert durch zahlreiche Screenshots von Erpresserschreiben, Darknetseiten und Verhandlungschats. Mit Gastbeiträgen von N. Weyerstall, Dr. Malek und C. Kurtz sowie von betroffenen Unternehmen. Dieses Buch ist mehr als nur eine Notfallanleitung für den eingetretenen Krisenfall. Um die eigene Verteidigung zu planen, lohnt es sich, den Ernstfall gedanklich durchzuspielen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
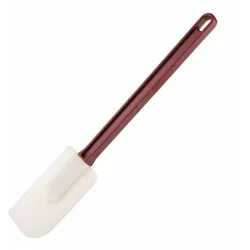
Hochtemperaturspatel 356 mm – Sicherheit und Vielseitigkeit | EquipementproHochtemperatur-Spatel 356 mm – Sicherheit und Vielseitigkeit | Equipementpro Der 356 mm lange Hochtemperatur-Spatel von Equipementpro ist ein Muss für jede Profiküche. Er ist bis zu 260 °C hitzebeständig und ermöglicht dank seines langen, ergonomischen Griffs sicheres Arbeiten, ohne dass Ihre Hände von Hitzequellen berührt werden. Der abriebfeste, gummierte Kunststoff schützt Ihre antihaftbeschichteten Utensilien und ermöglicht gleichzeitig eine vielseitige und effiziente Anwendung. Der praktische und hygienische Spatel ist spülmaschinenfest, und seine abgerundete Kante reduziert Lebensmittelabfälle, indem er Ihre Behälter perfekt abkratzt. Entdecken Sie zur Vervollständigung Ihrer Ausstattung auch unseren Vogue Gastronorm-Abstandhalter aus Edelstahl, unseren Vogue GN 1/9 Deckel mit Kerbe oder unseren Vogue GN 1/9 Deckel aus 18/10 Edelstahl für optimalen Schutz Ihres Geschirrs. Hitzebeständig bis 260 °C Langer Griff für maximale Sicherheit Schleiffestes Material, kompatibel mit antihaftbeschichtetem Kochgeschirr Gebogener Rand für weniger Abfall Leicht zu reinigen: spülmaschinenfest Cool-Touch-Griff für optimalen Komfort Öffnung im Griff zum bequemen Aufhängen Technische Daten: Marke: Equipementpro Länge: 356 mm Hitzebeständig: bis 260 °C Griff: Kühl anfühlend Rand: Gebogen zum einfachen Auskratzen von Behältern Kompatibilität: Antihaftbeschichtetes Kochgeschirr9,94 €*Versand: 8,33 €Sichere Weiterleitung zum Anbieter

-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **

Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kumar, Satish: Elegante EinfachheitElegante Einfachheit , Die Kunst, gut zu leben , Servolenkungssystem & Teile > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20230306, Produktform: Kartoniert, Autoren: Kumar, Satish, Seitenzahl/Blattzahl: 208, Themenüberschrift: BODY, MIND & SPIRIT / Mindfulness & Meditation, Keyword: Ballast loswerden; Befreiung; Einfachheit; Gesellschaft; Haltbar; Inspiration; Lebensglück; Lebensphilosophie; Luxus; Marie Kondo; Minimalismus; Mutmachend; Nachhaltigkeit; Philosophie; Schönheit; Spiritualität; Umweltschutz; Verzicht; minimalism; minimalstisch Leben; nachhaltig; schöne Dinge; Ökologie, Fachschema: Hilfe / Lebenshilfe~Lebenshilfe~Achtsamkeit~Kunstgeschichte~Meditation, Fachkategorie: Kunstgeschichte~Körper und Geist: Meditation und Visualisierung, Zeitraum: Zweite Hälfte 20. Jahrhundert (1950 bis 1999 n. Chr.), Style: Minimalismus, Warengruppe: TB/Politikwissenschaft/Soziologie/Sonstiges, Fachkategorie: Achtsamkeit, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Neue Erde GmbH, Verlag: Neue Erde GmbH, Verlag: Neue Erde, Länge: 205, Breite: 142, Höhe: 20, Gewicht: 322, Produktform: Klappenbroschur, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch, WolkenId: 293548522,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
JVmoebel Polstergarnitur Set Komfort in jeder Linie Einfachheit und FunktionalitätJVmoebel Polstergarnitur Set Komfort in jeder Linie Einfachheit und Funktionalität. Produktdetails Markeninformationen: JV Möbel – Seit Jahrzehnten ein Synonym für Qualität und Stil. Seit über zwei Jahrzehnten steht JV Möbel für erstklassige Möbel, die Design, Funktionalität und Langlebigkeit auf höchstem Niveau vereinen. Mit unserer langjährigen Erfahrung und einem tiefen Verständnis für die Wünsche unserer Kunden haben wir uns als vertrauenswürdiger Partner für individuelle Wohnraumlösungen etabliert. Unsere breite Produktpalette, die von handgefertigten Ledersofas über klassische Chesterfield-Möbel bis hin zu modernen Wohnmöbeln reicht, erfüllt die vielfältigen Einrichtungswünsche unserer Kunden: Maßangaben Breite: 310 cm, Tiefe: 380 cm, Höhe: 84 cm, Belastbarkeit pro Sitzplatz: 140 kg, Material Bezug: Holz/Textil, Materialhinweis: - jvmoebel® erfüllt alle relevanten CE-Normen und gewährleistet, dass unsere Möbel höchste Sicherheits- und Qualitätsstandards einhalten. Unsere Produkte entsprechen der Produktsicherheitsrichtlinie (2001/95/EG) sowie den spezifischen Sicherheitsanforderungen der EN 12520:2015, EN 1022:2005 und EN 14749:2016. Zudem werden alle Materialien gemäß der REACH-Verordnung und RoHS-Richtlinien auf Schadstoffe geprüft. Unsere Möbel bieten nicht nur hohe Qualität, sondern auch eine umweltfreundliche Produktion, die durch ISO 9001 und ISO 14001 unterstützt wird. Alle Möbel entsprechen auch den ergonomischen und stabilitätsrelevanten Anforderungen der EN 1335 und erfüllen gegebenenfalls die Brandschutzanforderungen der B1-Klasse., Farbe Farbe: Beige, Farbhinweise: Bitte beachten Sie, dass die Farben auf Ihrem Monitor von den Originalfarbtönen abweichen können, Ausstattung & Funktionen Art Polsterung: Wellenunterfederung: Polyätherschaum-Polsterung, Lieferung & Montage Lieferzustand: teilmontiert, Hinweise Pflegehinweise: keine aggressiven Reinigungsmittel verwenden, Aufbauhinweise: Teilmontiert, Wissenswertes: Kann mit feuchtem Tuch gereinigt werden: Hinweis Maßangaben: Alle Angaben sind ca.-Maße: Farbe:beige Material:Bezug Holz/Textil5599,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
Ähnliche Suchbegriffe für Ransomware
-
Krisenfall Ransomware, Fachbücher von Arthur Naefe, Florian Oelmaier, Uwe KnebelsbergerAnhand von mehr als 50 bearbeiteten Angriffen auf deutsche Firmen erörtern die Autoren das technische Vorgehen von Ransomwaregruppen, die richtige Reaktion im Krisenfall und die Möglichkeiten zur Prävention. Illustriert durch zahlreiche Screenshots von Erpresserschreiben, Darknetseiten und Verhandlungschats. Mit Gastbeiträgen von N. Weyerstall, Dr. Malek und C. Kurtz sowie von betroffenen Unternehmen. Dieses Buch ist mehr als nur eine Notfallanleitung für den eingetretenen Krisenfall. Um die eigene Verteidigung zu planen, lohnt es sich, den Ernstfall gedanklich durchzuspielen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hochtemperaturspatel 356 mm – Sicherheit und Vielseitigkeit | EquipementproHochtemperatur-Spatel 356 mm – Sicherheit und Vielseitigkeit | Equipementpro Der 356 mm lange Hochtemperatur-Spatel von Equipementpro ist ein Muss für jede Profiküche. Er ist bis zu 260 °C hitzebeständig und ermöglicht dank seines langen, ergonomischen Griffs sicheres Arbeiten, ohne dass Ihre Hände von Hitzequellen berührt werden. Der abriebfeste, gummierte Kunststoff schützt Ihre antihaftbeschichteten Utensilien und ermöglicht gleichzeitig eine vielseitige und effiziente Anwendung. Der praktische und hygienische Spatel ist spülmaschinenfest, und seine abgerundete Kante reduziert Lebensmittelabfälle, indem er Ihre Behälter perfekt abkratzt. Entdecken Sie zur Vervollständigung Ihrer Ausstattung auch unseren Vogue Gastronorm-Abstandhalter aus Edelstahl, unseren Vogue GN 1/9 Deckel mit Kerbe oder unseren Vogue GN 1/9 Deckel aus 18/10 Edelstahl für optimalen Schutz Ihres Geschirrs. Hitzebeständig bis 260 °C Langer Griff für maximale Sicherheit Schleiffestes Material, kompatibel mit antihaftbeschichtetem Kochgeschirr Gebogener Rand für weniger Abfall Leicht zu reinigen: spülmaschinenfest Cool-Touch-Griff für optimalen Komfort Öffnung im Griff zum bequemen Aufhängen Technische Daten: Marke: Equipementpro Länge: 356 mm Hitzebeständig: bis 260 °C Griff: Kühl anfühlend Rand: Gebogen zum einfachen Auskratzen von Behältern Kompatibilität: Antihaftbeschichtetes Kochgeschirr9,94 €*Versand: 8,33 €Sichere Weiterleitung zum Anbieter
-
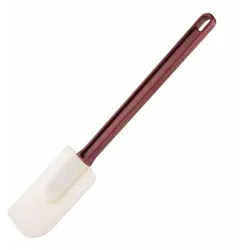
Hochtemperaturspatel 406 mm – Sicherheit und Vielseitigkeit | EquipementproHochtemperatur-Spatel 406 mm – Sicherheit und Vielseitigkeit | Equipementpro Der 356 mm lange Hochtemperatur-Spatel von Equipementpro ist ein Muss für jede Profiküche. Er ist für Temperaturen bis zu 260 °C ausgelegt und ermöglicht dank seines langen, ergonomischen Griffs sicheres Arbeiten, ohne dass Ihre Hände von Hitzequellen berührt werden. Der abriebfeste, gummierte Kunststoff schützt Ihre antihaftbeschichteten Utensilien und ermöglicht gleichzeitig eine vielseitige und effiziente Anwendung. Der praktische und hygienische Spatel ist spülmaschinenfest, und seine abgerundete Kante trägt dazu bei, Lebensmittelabfälle zu reduzieren, indem er Ihre Behälter perfekt abkratzt. Hitzebeständig bis 260 °C Langer Griff für maximale Sicherheit Schleiffestes Material, kompatibel mit antihaftbeschichtetem Kochgeschirr Gebogener Rand für weniger Abfall Leicht zu reinigen: spülmaschinenfest Cool-Touch-Griff für optimalen Komfort Öffnung im Griff zum bequemen Aufhängen Technische Daten: Marke: Equipementpro Länge: 406 mm Hitzebeständig: bis 260 °C Griff: Kühl anfühlend Rand: Gebogen zum einfachen Auskratzen von Behältern Kompatibilität: Antihaftbeschichtetes Kochgeschirr11,89 €*Versand: 8,33 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.